




Consulenti fiscali Valido per: Germania
Scambio crittografato di file per consulenti fiscali
Bilanci d'esercizio, dichiarazioni fiscali, situazioni contabili (BWA), documenti paghe: Lei li invia in modo crittografato, il Suo cliente li scarica con un link e una password, e Lei riceve una prova di consegna per il fascicolo. Al Suo cliente non servono né programmi né un account.
- Sviluppato e gestito in Germania
- Crittografato end-to-end
- Obblighi contrattuali di riservatezza
- Prova di consegna firmata
Che cosa richiedono le Sue regole professionali e come TEPHIA SECURE le soddisfa
| Obbligo | Come viene soddisfatto |
|---|---|
| § 57 Abs. 1 StBerG, § 5 BOStB, § 203 StGB Riservatezza su tutto ciò di cui viene a conoscenza nell'esercizio della professione — secondo il diritto professionale e il diritto penale. | Il Suo obbligo fondamentale. Le altre righe mostrano il contributo di TEPHIA SECURE. |
| § 62a StBerG Chi si avvale di un fornitore di servizi ha bisogno di un contratto in forma testuale: obbligo di riservatezza con avvertimento sulla rilevanza penale, accesso solo nella misura necessaria, regole per ulteriori soggetti coinvolti. La scelta accurata del fornitore resta compito Suo. | Il contratto ai sensi del § 62a Abs. 3 StBerG L'obbligo di riservatezza, l'avvertimento sulla rilevanza penale, la limitazione dell'accesso e il vincolo di ulteriori soggetti coinvolti sono contenuti nell'accordo sul trattamento dei dati, punto 5a. Lo conclude per via elettronica durante la configurazione, in forma testuale, con copia in PDF. |
| Hinweise der Bundessteuerberaterkammer zur E-Mail-Kommunikation (2019) La crittografia è raccomandata. Senza crittografia solo con il consenso del cliente — per bilanci d'esercizio, dichiarazioni fiscali e situazioni contabili solo con un consenso specifico proprio per questi documenti, mai per dati di terzi come i documenti paghe. | Oltre le raccomandazioni della Bundessteuerberaterkammer Crittografia end-to-end anziché solo crittografia del trasporto: il file viene crittografato nel Suo browser e sul server è conservato senza chiave. Poiché nulla viene inviato senza crittografia, non Le serve alcun consenso individuale — nemmeno per i documenti paghe. |
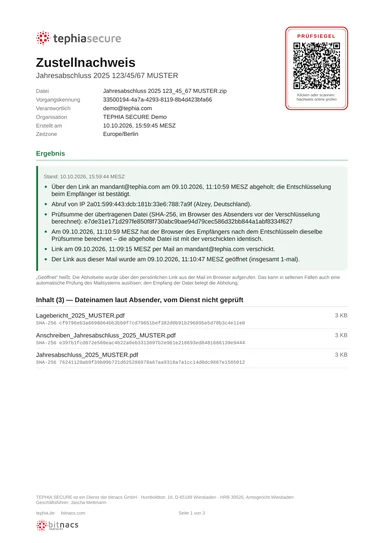
Come sono protette le Sue prove
| In ogni pianoFirma con il nostro certificato | Opzione aggiuntiva · in arrivoSigillo elettronico qualificato | |
|---|---|---|
| Qualsiasi modifica al PDF invalida la firma | incluso | incluso |
| Marca temporale di un'autorità indipendente | incluso | incluso |
| Catena di hash con sigillo giornaliero della catena | incluso | incluso |
| Somma di controllo (SHA-256) di ogni file, confermata dal destinatario | incluso | incluso |
| Verificabile online, senza account | incluso | incluso |
| Visualizzazione in Adobe Reader | “Validità sconosciuta”1 | Valida |
| Presunzione legale di autenticità (art. 35, paragrafo 2, del regolamento eIDAS) | non incluso | incluso |
| Utile per | Documentazione, clienti | Tribunali, autorità, controparte |
1 Non è un errore: il nostro certificato non figura nell'elenco di fiducia UE noto al Reader. Può verificare l'integrità online o con l'impronta digitale del certificato.
- Firma: ogni modifica si nota
- Marca temporale di un'autorità indipendente
- Catena di hash con sigillo giornaliero della catena
- Somma di controllo di ogni file, confermata dal destinatario
- Verificabile online, senza account
- Adobe Reader mostra “Valida” anziché “Validità sconosciuta”
- Presunzione legale di autenticità (art. 35, paragrafo 2, del regolamento eIDAS)
- Utile per tribunali, autorità, controparte
Cos'altro offre TEPHIA SECURE
Al Suo cliente non serve nulla
Nessun programma, nessun account, nessun certificato. Un link e una password trasmessa per un canale separato. Per i documenti in senso inverso può configurare una casella di deposito.
Una prova per il fascicolo
Quando e da chi sono stati scaricati i file è registrato in un PDF/A firmato con una marca temporale di un'autorità indipendente — verificabile anche senza di noi.
Domande frequenti
Ho bisogno del consenso del mio cliente?
Non per l'invio crittografato. Secondo le indicazioni della Camera federale dei consulenti fiscali (Bundessteuerberaterkammer) sulla comunicazione via e-mail (2019), il consenso serve a chi invia senza crittografia, e per bilanci d'esercizio, dichiarazioni fiscali e situazioni contabili (BWA) addirittura specificamente per questi documenti. Qui nulla viene inviato senza crittografia. Per questo il consenso individuale non è necessario, nemmeno per i documenti paghe e altri dati di terzi.
Non basta la crittografia del trasporto?
Secondo le indicazioni della Bundessteuerberaterkammer, sì. Nessun ordine professionale prescrive la crittografia end-to-end. Qui, comunque, si crittografa end-to-end: il file viene crittografato nel Suo browser e il server non dispone di alcuna chiave. È più di quanto raccomandi la Camera.
Che cosa deve contenere il contratto con il fornitore di servizi?
Ai sensi del § 62a Abs. 3 StBerG, un contratto in forma testuale: obbligo di riservatezza con avvertimento sulla rilevanza penale, accesso solo nella misura richiesta dall'incarico e regole per ulteriori soggetti coinvolti. Tutto ciò è contenuto nell'accordo sul trattamento dei dati, punto 5a, che Lei conclude per via elettronica durante la configurazione. La scelta accurata del fornitore resta compito Suo.
Non esiste alcuna certificazione di servizi di questo tipo da parte di un ordine professionale, e la scelta accurata di un fornitore di servizi resta una Sua responsabilità secondo le Sue regole professionali.
Le indicazioni sulla situazione giuridica riportate in questa pagina sono informazioni generali, senza garanzia di completezza o aggiornamento, e non costituiscono consulenza legale. Sono vincolanti soltanto i nostri contratti.