




Avvocati Valido per: Germania
Scambio crittografato di file per studi legali
Per tutto ciò che non passa attraverso il beA: documenti per clienti, controparte o periti, inviati in modo crittografato e con la prova di quando sono stati scaricati.
- Sviluppato e gestito in Germania
- Crittografato end-to-end
- Obblighi contrattuali di riservatezza
- Prova di consegna firmata
Che cosa richiedono le Sue regole professionali e come TEPHIA SECURE le soddisfa
| Obbligo | Come viene soddisfatto |
|---|---|
| § 43a Abs. 2 BRAO, § 203 StGB Riservatezza su tutto ciò di cui è venuto a conoscenza nell'esercizio della professione. | Il Suo obbligo fondamentale. Le altre righe mostrano il contributo di TEPHIA SECURE. |
| § 43e BRAO Per i fornitori di servizi, un contratto in forma testuale con obbligo di riservatezza, avvertimento sulla rilevanza penale, limitazione dell'accesso e regole per ulteriori soggetti coinvolti. La scelta accurata del fornitore resta compito Suo. | Il contratto ai sensi del § 43e Abs. 3 BRAO L'obbligo di riservatezza e l'avvertimento sulla rilevanza penale sono contenuti nell'accordo sul trattamento dei dati, punto 5a. Si conclude per via elettronica, in forma testuale, con copia in PDF. |
| § 2 Abs. 2 BORA Misure tecniche e organizzative adeguate al rischio e ragionevoli per la tutela del segreto professionale — secondo il diritto in materia di protezione dei dati, altrimenti secondo lo stato dell'arte. | Stato dell'arte Crittografia AES-256-GCM nel browser del mittente, con chiave derivata dalla password tramite Argon2id. Il server non dispone di alcuna chiave e non può leggere i contenuti. |
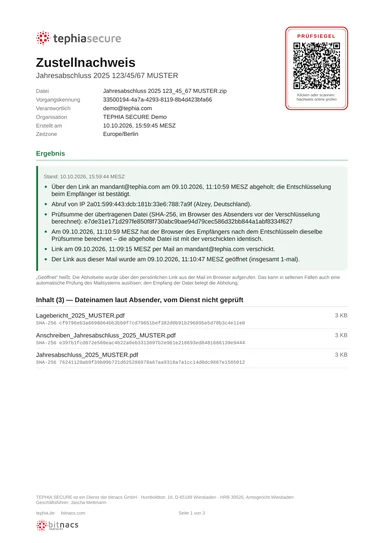
Come sono protette le Sue prove
| In ogni pianoFirma con il nostro certificato | Opzione aggiuntiva · in arrivoSigillo elettronico qualificato | |
|---|---|---|
| Qualsiasi modifica al PDF invalida la firma | incluso | incluso |
| Marca temporale di un'autorità indipendente | incluso | incluso |
| Catena di hash con sigillo giornaliero della catena | incluso | incluso |
| Somma di controllo (SHA-256) di ogni file, confermata dal destinatario | incluso | incluso |
| Verificabile online, senza account | incluso | incluso |
| Visualizzazione in Adobe Reader | “Validità sconosciuta”1 | Valida |
| Presunzione legale di autenticità (art. 35, paragrafo 2, del regolamento eIDAS) | non incluso | incluso |
| Utile per | Documentazione, clienti | Tribunali, autorità, controparte |
1 Non è un errore: il nostro certificato non figura nell'elenco di fiducia UE noto al Reader. Può verificare l'integrità online o con l'impronta digitale del certificato.
- Firma: ogni modifica si nota
- Marca temporale di un'autorità indipendente
- Catena di hash con sigillo giornaliero della catena
- Somma di controllo di ogni file, confermata dal destinatario
- Verificabile online, senza account
- Adobe Reader mostra “Valida” anziché “Validità sconosciuta”
- Presunzione legale di autenticità (art. 35, paragrafo 2, del regolamento eIDAS)
- Utile per tribunali, autorità, controparte
Cos'altro offre TEPHIA SECURE
Anche per la controparte
I destinatari non hanno bisogno di un account. Con una casella di deposito Lei riceve documenti da clienti e terzi, con la stessa protezione e la stessa prova.
Una prova verificabile
Ogni voce è concatenata crittograficamente a quella precedente. La prova di consegna è un PDF/A firmato con una marca temporale di un'autorità indipendente.
Domande frequenti
Il § 2 BORA prescrive una determinata crittografia?
No. Il § 2 Abs. 2 BORA richiede misure adeguate al rischio e ragionevoli per la professione forense: le misure tecniche sono sufficienti se rispettano il diritto in materia di protezione dei dati, altrimenti devono corrispondere allo stato dell'arte. La norma non vieta le e-mail non crittografate. Qui si crittografa end-to-end, con AES-256-GCM nel browser del mittente.
Ho bisogno di un consenso per ogni mandato?
Di regola no. Il § 43e Abs. 5 BRAO richiede il consenso del cliente quando un servizio è destinato a un singolo mandato. Un servizio di scambio di file è un'infrastruttura generale dello studio, come l'e-mail o il cloud, non una prestazione per un determinato mandato. Se nel singolo caso valga qualcosa di diverso, lo valuta Lei.
Che cosa deve contenere il contratto con il fornitore di servizi?
Ai sensi del § 43e Abs. 3 BRAO, un contratto in forma testuale: obbligo di riservatezza con avvertimento sulla rilevanza penale, accesso solo nella misura richiesta dall'incarico e regole per ulteriori soggetti coinvolti. Tutto ciò è contenuto nell'accordo sul trattamento dei dati, punto 5a, che Lei conclude per via elettronica durante la configurazione. La scelta accurata del fornitore resta compito Suo.
Non esiste alcuna certificazione di servizi di questo tipo da parte di un ordine professionale, e la scelta accurata di un fornitore di servizi resta una Sua responsabilità secondo le Sue regole professionali.
Le indicazioni sulla situazione giuridica riportate in questa pagina sono informazioni generali, senza garanzia di completezza o aggiornamento, e non costituiscono consulenza legale. Sono vincolanti soltanto i nostri contratti.