




Doradcy podatkowi Dotyczy: Niemcy
Szyfrowana wymiana plików dla doradców podatkowych
Sprawozdania roczne, zeznania podatkowe, zestawienia ekonomiczne (BWA), dokumenty płacowe: wysyłają je Państwo w postaci zaszyfrowanej, klient odbiera je za pomocą linku i hasła, a Państwo otrzymują potwierdzenie do akt. Klient nie potrzebuje ani oprogramowania, ani konta.
- Opracowane i obsługiwane w Niemczech
- Szyfrowane end-to-end
- Tajemnica zawodowa w umowie
- Podpisane potwierdzenie doręczenia
Czego wymagają Państwa przepisy zawodowe i jak TEPHIA SECURE to spełnia
| Obowiązek | Jak spełniony |
|---|---|
| § 57 Abs. 1 StBerG, § 5 BOStB, § 203 StGB Poufność co do wszystkiego, o czym dowiedzą się Państwo w związku z wykonywaniem zawodu – na gruncie prawa zawodowego i prawa karnego. | Państwa podstawowy obowiązek. Co wnosi do tego TEPHIA SECURE, pokazują pozostałe wiersze. |
| § 62a StBerG Kto korzysta z usługodawcy, potrzebuje umowy w formie tekstowej: obowiązek zachowania poufności z pouczeniem o odpowiedzialności karnej, dostęp tylko w niezbędnym zakresie, zasady dotyczące dalszych zaangażowanych podmiotów. Staranny wybór usługodawcy pozostaje Państwa obowiązkiem. | Umowa zgodnie z § 62a Abs. 3 StBerG Obowiązek zachowania poufności, pouczenie o odpowiedzialności karnej, ograniczenie dostępu i zobowiązanie dalszych zaangażowanych podmiotów są zawarte w umowie powierzenia przetwarzania danych, pkt 5a. Zawierają ją Państwo elektronicznie podczas konfiguracji, w formie tekstowej, z kopią w formacie PDF. |
| Hinweise der Bundessteuerberaterkammer zur E-Mail-Kommunikation (2019) Szyfrowanie jest zalecane. Bez szyfrowania tylko za zgodą klienta – w przypadku sprawozdań rocznych, zeznań podatkowych i zestawień ekonomicznych tylko za szczególną zgodą dotyczącą właśnie tych dokumentów, w przypadku danych osób trzecich, takich jak dokumenty płacowe, w ogóle nie. | Więcej, niż zaleca Izba Szyfrowanie end-to-end zamiast samego szyfrowania transportu: plik jest szyfrowany w Państwa przeglądarce i leży na serwerze bez klucza. Ponieważ nic nie jest wysyłane bez szyfrowania, nie potrzebują Państwo indywidualnej zgody – nawet w przypadku dokumentów płacowych. |
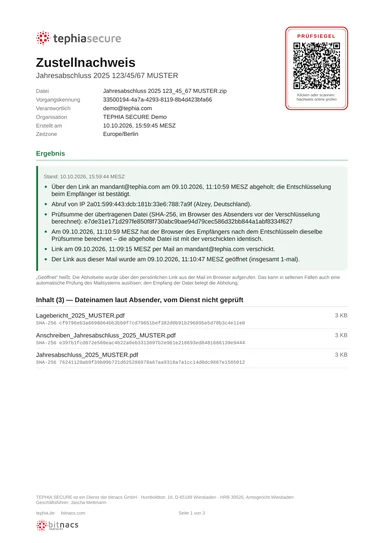
Jak zabezpieczone są Państwa potwierdzenia
| W każdym planiePodpis naszym certyfikatem | Dodatek · wkrótceKwalifikowana pieczęć elektroniczna | |
|---|---|---|
| Każda zmiana pliku PDF unieważnia podpis | w zestawie | w zestawie |
| Znacznik czasu niezależnego podmiotu | w zestawie | w zestawie |
| Łańcuch skrótów z dzienną pieczęcią łańcucha | w zestawie | w zestawie |
| Suma kontrolna (SHA-256) każdego pliku, potwierdzona przez odbiorcę | w zestawie | w zestawie |
| Weryfikacja online, bez konta | w zestawie | w zestawie |
| Wyświetlanie w Adobe Reader | „Ważność nieznana”1 | Ważny |
| Domniemanie prawne autentyczności (art. 35 ust. 2 eIDAS) | brak | w zestawie |
| Zastosowanie | Akta, klienci | Sądy, urzędy, strona przeciwna |
1 To nie błąd: naszego certyfikatu nie ma na unijnej liście zaufanych podmiotów znanej programowi Reader. Integralność można sprawdzić online lub za pomocą odcisku palca certyfikatu.
- Podpis: każda zmiana jest widoczna
- Znacznik czasu niezależnego podmiotu
- Łańcuch skrótów z dzienną pieczęcią łańcucha
- Suma kontrolna każdego pliku, potwierdzona przez odbiorcę
- Weryfikacja online, bez konta
- Adobe Reader pokazuje „Ważny” zamiast „Ważność nieznana”
- Domniemanie prawne autentyczności (art. 35 ust. 2 eIDAS)
- Przydatne dla sądów, urzędów i strony przeciwnej
Co jeszcze oferuje TEPHIA SECURE
Klient niczego nie potrzebuje
Bez oprogramowania, bez konta, bez certyfikatu. Link i hasło przesłane osobnym kanałem. Dla dokumentów w drugą stronę konfigurują Państwo skrzynkę na dokumenty.
Potwierdzenie do akt
Kiedy i przez kogo pliki zostały odebrane, jest zapisywane w podpisanym pliku PDF/A ze znacznikiem czasu niezależnego podmiotu – który można zweryfikować także bez nas.
Częste pytania
Czy potrzebuję zgody klienta?
Przy szyfrowanym przesyłaniu nie. Zgodnie z wytycznymi Federalnej Izby Doradców Podatkowych (Bundessteuerberaterkammer) dotyczącymi komunikacji e-mailowej (2019) zgody potrzebuje ten, kto wysyła bez szyfrowania – a w przypadku sprawozdań rocznych, zeznań podatkowych i zestawień ekonomicznych (BWA) nawet zgody dotyczącej właśnie tych dokumentów. Tutaj nic nie jest wysyłane bez szyfrowania. Dlatego indywidualna zgoda nie jest potrzebna, także w przypadku dokumentów płacowych i innych danych osób trzecich.
Czy nie wystarczy szyfrowanie transportu?
Według wytycznych Izby wystarczy. Żadna izba nie wymaga szyfrowania end-to-end. Tutaj mimo to stosowane jest szyfrowanie end-to-end: plik jest szyfrowany w Państwa przeglądarce, a serwer nie ma klucza. To więcej, niż zaleca Izba.
Co musi zawierać umowa z usługodawcą?
Zgodnie z § 62a Abs. 3 StBerG umowa w formie tekstowej: obowiązek zachowania poufności z pouczeniem o odpowiedzialności karnej, dostęp tylko w zakresie, jakiego wymaga zlecenie, oraz zasady dotyczące dalszych zaangażowanych podmiotów. Zawiera to umowa powierzenia przetwarzania danych, pkt 5a, którą zawierają Państwo elektronicznie podczas konfiguracji. Staranny wybór usługodawcy pozostaje Państwa obowiązkiem.
Samorządy zawodowe nie certyfikują tego rodzaju usług, a staranny wybór usługodawcy pozostaje Państwa obowiązkiem wynikającym z przepisów zawodowych.
Informacje o sytuacji prawnej na tej stronie mają charakter ogólny, bez gwarancji kompletności i aktualności, i nie stanowią porady prawnej. Wiążące są wyłącznie nasze umowy.