




Medici Valido per: Germania
Invio crittografato di file per studi medici
Referti, immagini, relazioni per i pazienti o per enti al di fuori dell'infrastruttura telematica: inviati in modo crittografato, senza account per il destinatario, con la prova di quando sono stati scaricati.
- Sviluppato e gestito in Germania
- Crittografato end-to-end
- Obblighi contrattuali di riservatezza
- Prova di consegna firmata
Che cosa richiedono le Sue regole professionali e come TEPHIA SECURE le soddisfa
| Obbligo | Come viene soddisfatto |
|---|---|
| § 9 MBO-Ä, § 203 StGB Segreto medico su tutto ciò che Le è stato affidato o di cui è venuto a conoscenza in qualità di medico. È determinante il codice deontologico del Suo ordine dei medici regionale (Landesärztekammer). | Il Suo obbligo fondamentale. Le altre righe mostrano il contributo di TEPHIA SECURE. |
| § 203 Abs. 4 Satz 2 Nr. 1 StGB Chi si avvale di fornitori di servizi deve assicurarsi che siano vincolati al segreto. | L'obbligo ai sensi del § 203 Abs. 4 StGB L'obbligo di riservatezza e l'avvertimento sulla rilevanza penale sono contenuti nell'accordo sul trattamento dei dati, punto 5a. |
| § 10 Abs. 5 MBO-Ä, Art. 9 DSGVO Le registrazioni elettroniche richiedono particolari misure di protezione contro alterazione, distruzione e uso illecito. I dati sanitari godono di una tutela particolare. | Protezione contro accesso e alterazione Crittografato nel browser; il server non dispone di alcuna chiave. Ogni download viene registrato in una catena che rende visibile qualsiasi modifica successiva. |
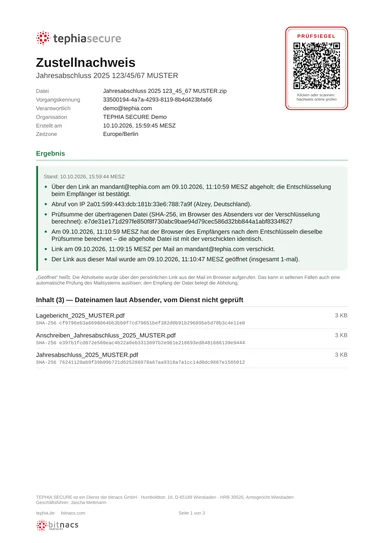
Come sono protette le Sue prove
| In ogni pianoFirma con il nostro certificato | Opzione aggiuntiva · in arrivoSigillo elettronico qualificato | |
|---|---|---|
| Qualsiasi modifica al PDF invalida la firma | incluso | incluso |
| Marca temporale di un'autorità indipendente | incluso | incluso |
| Catena di hash con sigillo giornaliero della catena | incluso | incluso |
| Somma di controllo (SHA-256) di ogni file, confermata dal destinatario | incluso | incluso |
| Verificabile online, senza account | incluso | incluso |
| Visualizzazione in Adobe Reader | “Validità sconosciuta”1 | Valida |
| Presunzione legale di autenticità (art. 35, paragrafo 2, del regolamento eIDAS) | non incluso | incluso |
| Utile per | Documentazione, clienti | Tribunali, autorità, controparte |
1 Non è un errore: il nostro certificato non figura nell'elenco di fiducia UE noto al Reader. Può verificare l'integrità online o con l'impronta digitale del certificato.
- Firma: ogni modifica si nota
- Marca temporale di un'autorità indipendente
- Catena di hash con sigillo giornaliero della catena
- Somma di controllo di ogni file, confermata dal destinatario
- Verificabile online, senza account
- Adobe Reader mostra “Valida” anziché “Validità sconosciuta”
- Presunzione legale di autenticità (art. 35, paragrafo 2, del regolamento eIDAS)
- Utile per tribunali, autorità, controparte
Cos'altro offre TEPHIA SECURE
Non sostituisce KIM
Per lo scambio all'interno dell'infrastruttura telematica, come l'eArztbrief, è previsto KIM. TEPHIA serve per tutto ciò che resta al di fuori.
Domande frequenti
Che cosa richiede il codice deontologico per i dati elettronici?
Il § 10 Abs. 5 MBO-Ä richiede per le registrazioni elettroniche particolari misure di sicurezza e di protezione contro alterazione, distruzione e uso illecito. Qui si crittografa nel browser, il server non dispone di alcuna chiave e ogni download viene registrato in una catena che rende visibili le modifiche successive. È determinante il codice deontologico del Suo ordine dei medici regionale (Landesärztekammer); la numerazione può differire.
Devo vincolare il fornitore di servizi al segreto?
Sì. Ai sensi del § 203 Abs. 4 Satz 2 Nr. 1 StGB, commette reato chi non ha vincolato al segreto un fornitore di servizi che collabora. L'obbligo di riservatezza e l'avvertimento sulla rilevanza penale sono contenuti nell'accordo sul trattamento dei dati, punto 5a.
Il fornitore vede i dati dei pazienti?
Non i contenuti: vengono crittografati nel browser e il server non dispone di alcuna chiave. Sono leggibili i dati di cui la prova di consegna ha bisogno: nomi dei file, dimensioni, orari, indirizzi IP e, se il servizio invia il link, l'indirizzo del destinatario. Già un nome di file può essere di per sé un segreto.
Non esiste alcuna certificazione di servizi di questo tipo da parte di un ordine professionale, e la scelta accurata di un fornitore di servizi resta una Sua responsabilità secondo le Sue regole professionali.
Le indicazioni sulla situazione giuridica riportate in questa pagina sono informazioni generali, senza garanzia di completezza o aggiornamento, e non costituiscono consulenza legale. Sono vincolanti soltanto i nostri contratti.