




Lekarze Dotyczy: Niemcy
Szyfrowane wysyłanie plików dla gabinetów lekarskich
Wyniki badań, obrazy diagnostyczne, raporty dla pacjentów lub dla podmiotów spoza infrastruktury telematycznej: wysyłane w postaci zaszyfrowanej, bez konta dla odbiorcy, z potwierdzeniem, kiedy je odebrano.
- Opracowane i obsługiwane w Niemczech
- Szyfrowane end-to-end
- Tajemnica zawodowa w umowie
- Podpisane potwierdzenie doręczenia
Czego wymagają Państwa przepisy zawodowe i jak TEPHIA SECURE to spełnia
| Obowiązek | Jak spełniony |
|---|---|
| § 9 MBO-Ä, § 203 StGB Tajemnica lekarska co do wszystkiego, co zostało Państwu powierzone lub o czym dowiedzieli się Państwo jako lekarz. Wiążący jest kodeks zawodowy Państwa regionalnej izby lekarskiej (Landesärztekammer). | Państwa podstawowy obowiązek. Co wnosi do tego TEPHIA SECURE, pokazują pozostałe wiersze. |
| § 203 Abs. 4 Satz 2 Nr. 1 StGB Kto korzysta z usługodawców, musi zapewnić, że są oni zobowiązani do zachowania tajemnicy. | Zobowiązanie zgodnie z § 203 Abs. 4 StGB Obowiązek zachowania poufności i pouczenie o odpowiedzialności karnej są zawarte w umowie powierzenia przetwarzania danych, pkt 5a. |
| § 10 Abs. 5 MBO-Ä, Art. 9 DSGVO Dokumentacja elektroniczna wymaga szczególnych zabezpieczeń przed zmianą, zniszczeniem i niedozwolonym wykorzystaniem. Dane dotyczące zdrowia podlegają szczególnej ochronie. | Ochrona przed dostępem i zmianą Szyfrowanie w przeglądarce; serwer nie ma klucza. Każdy odbiór jest zapisywany w łańcuchu, w którym późniejsze zmiany stają się widoczne. |
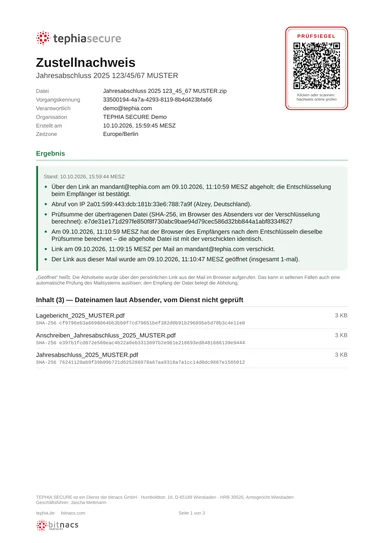
Jak zabezpieczone są Państwa potwierdzenia
| W każdym planiePodpis naszym certyfikatem | Dodatek · wkrótceKwalifikowana pieczęć elektroniczna | |
|---|---|---|
| Każda zmiana pliku PDF unieważnia podpis | w zestawie | w zestawie |
| Znacznik czasu niezależnego podmiotu | w zestawie | w zestawie |
| Łańcuch skrótów z dzienną pieczęcią łańcucha | w zestawie | w zestawie |
| Suma kontrolna (SHA-256) każdego pliku, potwierdzona przez odbiorcę | w zestawie | w zestawie |
| Weryfikacja online, bez konta | w zestawie | w zestawie |
| Wyświetlanie w Adobe Reader | „Ważność nieznana”1 | Ważny |
| Domniemanie prawne autentyczności (art. 35 ust. 2 eIDAS) | brak | w zestawie |
| Zastosowanie | Akta, klienci | Sądy, urzędy, strona przeciwna |
1 To nie błąd: naszego certyfikatu nie ma na unijnej liście zaufanych podmiotów znanej programowi Reader. Integralność można sprawdzić online lub za pomocą odcisku palca certyfikatu.
- Podpis: każda zmiana jest widoczna
- Znacznik czasu niezależnego podmiotu
- Łańcuch skrótów z dzienną pieczęcią łańcucha
- Suma kontrolna każdego pliku, potwierdzona przez odbiorcę
- Weryfikacja online, bez konta
- Adobe Reader pokazuje „Ważny” zamiast „Ważność nieznana”
- Domniemanie prawne autentyczności (art. 35 ust. 2 eIDAS)
- Przydatne dla sądów, urzędów i strony przeciwnej
Co jeszcze oferuje TEPHIA SECURE
Nie zastępuje KIM
KIM służy do wymiany w ramach infrastruktury telematycznej, np. eArztbrief. TEPHIA służy do wszystkiego poza nią.
Częste pytania
Czego wymaga kodeks zawodowy w odniesieniu do danych elektronicznych?
§ 10 Abs. 5 MBO-Ä wymaga dla dokumentacji elektronicznej szczególnych zabezpieczeń i środków ochrony przed zmianą, zniszczeniem i niedozwolonym wykorzystaniem. Tutaj szyfrowanie odbywa się w przeglądarce, serwer nie ma klucza, a każdy odbiór jest zapisywany w łańcuchu, w którym późniejsze zmiany stają się widoczne. Wiążący jest kodeks zawodowy Państwa regionalnej izby lekarskiej (Landesärztekammer); numeracja może się różnić.
Czy muszę zobowiązać usługodawcę do zachowania tajemnicy?
Tak. Zgodnie z § 203 Abs. 4 Satz 2 Nr. 1 StGB popełnia przestępstwo ten, kto nie zobowiązał współpracującego usługodawcy do zachowania tajemnicy. Zobowiązanie do zachowania tajemnicy i pouczenie o odpowiedzialności karnej są zawarte w umowie powierzenia przetwarzania danych, pkt 5a.
Czy dostawca widzi dane pacjentów?
Treści nie: są szyfrowane w przeglądarce, a serwer nie ma klucza. Czytelne są dane, których potrzebuje potwierdzenie: nazwy plików, rozmiary, czasy, adresy IP oraz, jeśli link wysyła usługa, adres odbiorcy. Już sama nazwa pliku może być tajemnicą.
Samorządy zawodowe nie certyfikują tego rodzaju usług, a staranny wybór usługodawcy pozostaje Państwa obowiązkiem wynikającym z przepisów zawodowych.
Informacje o sytuacji prawnej na tej stronie mają charakter ogólny, bez gwarancji kompletności i aktualności, i nie stanowią porady prawnej. Wiążące są wyłącznie nasze umowy.