




Avocats Valable pour: Allemagne
Échange de fichiers chiffré pour cabinets d’avocats
Pour tout ce qui ne passe pas par le beA (messagerie électronique des avocats) : documents pour vos clients, la partie adverse ou des experts, envoyés chiffrés, avec la preuve de la date et de l’heure de récupération.
- Développé et exploité en Allemagne
- Chiffré de bout en bout
- Obligations contractuelles de confidentialité
- Preuve de remise signée
Ce qu'exigent vos règles professionnelles et comment TEPHIA SECURE y répond
| Obligation | Mise en œuvre |
|---|---|
| § 43a Abs. 2 BRAO, § 203 StGB Le secret sur tout ce dont vous avez eu connaissance dans l’exercice de votre profession. | Votre obligation fondamentale. Les autres lignes montrent ce qu'y apporte TEPHIA SECURE. |
| § 43e BRAO Pour les prestataires, un contrat sous forme textuelle avec engagement de confidentialité, information sur les sanctions pénales, limitation de la prise de connaissance et règles pour les autres intervenants. Le choix soigneux du prestataire reste votre responsabilité. | Le contrat selon le § 43e Abs. 3 BRAO L’engagement de confidentialité et l’information sur les sanctions pénales figurent au point 5a du contrat de sous-traitance, conclu par voie électronique, sous forme textuelle, avec une copie en PDF. |
| § 2 Abs. 2 BORA Des mesures techniques et organisationnelles adaptées au risque et raisonnables pour protéger le secret du mandat — selon le droit de la protection des données, à défaut selon l’état de la technique. | État de la technique Chiffrement AES-256-GCM dans le navigateur de l’expéditeur, avec une clé dérivée du mot de passe par Argon2id. Le serveur ne détient aucune clé et ne peut pas lire le contenu. |
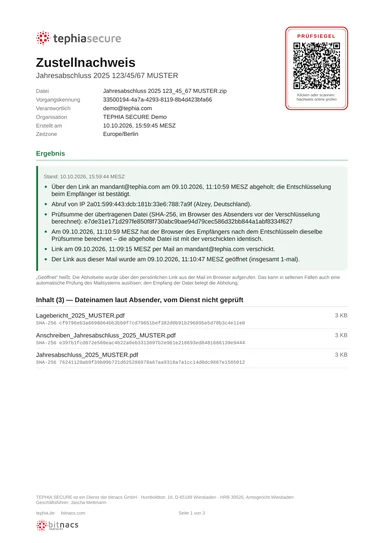
Comment vos preuves sont sécurisées
| Dans chaque formuleSignature avec notre certificat | Option · bientôt disponibleCachet électronique qualifié | |
|---|---|---|
| Toute modification du PDF invalide la signature | inclus | inclus |
| Horodatage émis par un organisme indépendant | inclus | inclus |
| Chaîne d'empreintes avec sceau de chaîne quotidien | inclus | inclus |
| Somme de contrôle (SHA-256) de chaque fichier, confirmée par le destinataire | inclus | inclus |
| Vérifiable en ligne, sans compte | inclus | inclus |
| Affichage dans Adobe Reader | « Validité inconnue »1 | Valide |
| Présomption légale d'authenticité (art. 35, paragraphe 2, du règlement eIDAS) | non inclus | inclus |
| Utile pour | Dossier, clients | Tribunaux, autorités, partie adverse |
1 Ce n'est pas une erreur : notre certificat ne figure pas sur la liste de confiance de l'UE que connaît Reader. Vous pouvez vérifier l'intégrité en ligne ou à l'aide de l'empreinte du certificat.
- Signature : toute modification se remarque
- Horodatage émis par un organisme indépendant
- Chaîne d'empreintes avec sceau de chaîne quotidien
- Somme de contrôle de chaque fichier, confirmée par le destinataire
- Vérifiable en ligne, sans compte
- Adobe Reader affiche « Valide » au lieu de « Validité inconnue »
- Présomption légale d'authenticité (art. 35, paragraphe 2, du règlement eIDAS)
- Utile pour les tribunaux, les autorités, la partie adverse
Ce que TEPHIA SECURE offre en plus
Aussi pour la partie adverse
Les destinataires n’ont besoin d’aucun compte. Par une boîte de dépôt, vous recevez des documents de vos clients et de tiers – avec la même protection et la même preuve.
Une preuve vérifiable
Chaque entrée est liée cryptographiquement à la précédente. La preuve de remise est un PDF/A signé, horodaté par une autorité indépendante.
Questions fréquentes
Le § 2 BORA impose-t-il un chiffrement particulier ?
Non. Le § 2 Abs. 2 BORA exige des mesures adaptées au risque et raisonnables pour la profession d’avocat : des mesures techniques suffisent si elles respectent le droit de la protection des données, à défaut elles doivent correspondre à l’état de la technique. La disposition n’interdit pas les e-mails non chiffrés. Ici, le chiffrement est de bout en bout, en AES-256-GCM dans le navigateur de l’expéditeur.
Ai-je besoin d’un consentement pour chaque mandat ?
En règle générale, non. Le § 43e Abs. 5 BRAO exige le consentement du client lorsqu’une prestation sert à un mandat particulier. Un service d’échange de fichiers est une infrastructure générale du cabinet, comme l’e-mail ou le cloud, et non une prestation pour un mandat déterminé. C’est à vous d’apprécier si un cas particulier appelle une autre réponse.
Que doit contenir le contrat avec le prestataire ?
Selon le § 43e Abs. 3 BRAO, un contrat sous forme textuelle : engagement de confidentialité avec information sur les sanctions pénales, prise de connaissance limitée à ce qu’exige la mission, et règles pour les autres intervenants. Cela figure au point 5a du contrat de sous-traitance, que vous concluez par voie électronique lors de la configuration. Le choix soigneux du prestataire reste votre responsabilité.
Il n'existe aucune certification de ce type de service par un ordre professionnel, et le choix rigoureux d'un prestataire reste votre responsabilité au titre de vos règles professionnelles.
Les indications sur la situation juridique figurant sur cette page sont des informations générales, sans garantie d’exhaustivité ni d’actualité, et ne constituent pas un conseil juridique. Seuls nos contrats font foi.