




Médecins Valable pour: Allemagne
Envoi de fichiers chiffré pour cabinets médicaux
Résultats, images, comptes rendus pour vos patients ou pour des destinataires hors de l’infrastructure télématique : envoyés chiffrés, sans compte pour le destinataire, avec la preuve de leur récupération.
- Développé et exploité en Allemagne
- Chiffré de bout en bout
- Obligations contractuelles de confidentialité
- Preuve de remise signée
Ce qu'exigent vos règles professionnelles et comment TEPHIA SECURE y répond
| Obligation | Mise en œuvre |
|---|---|
| § 9 MBO-Ä, § 203 StGB Le secret médical sur tout ce qui vous a été confié ou dont vous avez eu connaissance en tant que médecin. Le code de déontologie de votre ordre régional des médecins (Landesärztekammer) fait foi. | Votre obligation fondamentale. Les autres lignes montrent ce qu'y apporte TEPHIA SECURE. |
| § 203 Abs. 4 Satz 2 Nr. 1 StGB Quiconque fait appel à des prestataires doit veiller à ce qu’ils soient tenus au secret. | L’engagement selon le § 203 Abs. 4 StGB L’engagement de confidentialité et l’information sur les sanctions pénales figurent au point 5a du contrat de sous-traitance. |
| § 10 Abs. 5 MBO-Ä, Art. 9 DSGVO Les enregistrements électroniques nécessitent des mesures de protection particulières contre la modification, la destruction et l’utilisation illicite. Les données de santé bénéficient d’une protection particulière. | Protégé contre la consultation et la modification Chiffré dans le navigateur, le serveur n’a pas de clé. Chaque récupération est consignée dans une chaîne d’empreintes qui rend visible toute modification ultérieure. |
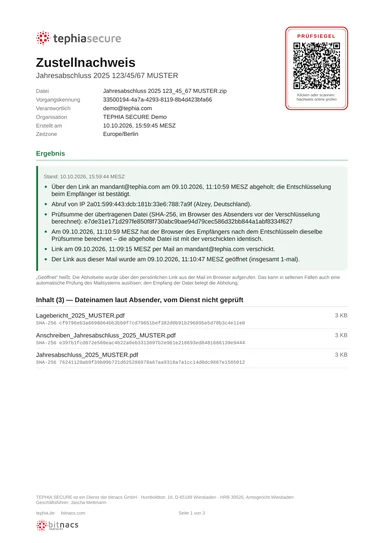
Comment vos preuves sont sécurisées
| Dans chaque formuleSignature avec notre certificat | Option · bientôt disponibleCachet électronique qualifié | |
|---|---|---|
| Toute modification du PDF invalide la signature | inclus | inclus |
| Horodatage émis par un organisme indépendant | inclus | inclus |
| Chaîne d'empreintes avec sceau de chaîne quotidien | inclus | inclus |
| Somme de contrôle (SHA-256) de chaque fichier, confirmée par le destinataire | inclus | inclus |
| Vérifiable en ligne, sans compte | inclus | inclus |
| Affichage dans Adobe Reader | « Validité inconnue »1 | Valide |
| Présomption légale d'authenticité (art. 35, paragraphe 2, du règlement eIDAS) | non inclus | inclus |
| Utile pour | Dossier, clients | Tribunaux, autorités, partie adverse |
1 Ce n'est pas une erreur : notre certificat ne figure pas sur la liste de confiance de l'UE que connaît Reader. Vous pouvez vérifier l'intégrité en ligne ou à l'aide de l'empreinte du certificat.
- Signature : toute modification se remarque
- Horodatage émis par un organisme indépendant
- Chaîne d'empreintes avec sceau de chaîne quotidien
- Somme de contrôle de chaque fichier, confirmée par le destinataire
- Vérifiable en ligne, sans compte
- Adobe Reader affiche « Valide » au lieu de « Validité inconnue »
- Présomption légale d'authenticité (art. 35, paragraphe 2, du règlement eIDAS)
- Utile pour les tribunaux, les autorités, la partie adverse
Ce que TEPHIA SECURE offre en plus
Ne remplace pas KIM
Pour les échanges au sein de l’infrastructure télématique, comme la lettre médicale électronique (eArztbrief), c’est KIM qui est prévu. TEPHIA sert à tout ce qui se situe en dehors.
Questions fréquentes
Qu’exige le code de déontologie pour les données électroniques ?
Le § 10 Abs. 5 MBO-Ä exige pour les enregistrements électroniques des mesures de sécurité et de protection particulières contre la modification, la destruction et l’utilisation illicite. Ici, le chiffrement a lieu dans le navigateur, le serveur n’a pas de clé, et chaque récupération est consignée dans une chaîne qui rend visible toute modification ultérieure. Le code de déontologie de votre ordre régional des médecins (Landesärztekammer) fait foi ; sa numérotation peut différer.
Dois-je soumettre le prestataire à une obligation de secret ?
Oui. Selon le § 203 Abs. 4 Satz 2 Nr. 1 StGB, commet une infraction quiconque n’a pas soumis un prestataire participant à une obligation de secret. L’engagement de confidentialité et l’information sur les sanctions pénales figurent au point 5a du contrat de sous-traitance.
Le prestataire voit-il les données des patients ?
Pas les contenus : ils sont chiffrés dans le navigateur, et le serveur n’a pas de clé. Sont lisibles les données dont la preuve de remise a besoin : noms de fichiers, tailles, horodatages, adresses IP et, si le service envoie le lien, l’adresse du destinataire. Un nom de fichier peut déjà constituer un secret en soi.
Il n'existe aucune certification de ce type de service par un ordre professionnel, et le choix rigoureux d'un prestataire reste votre responsabilité au titre de vos règles professionnelles.
Les indications sur la situation juridique figurant sur cette page sont des informations générales, sans garantie d’exhaustivité ni d’actualité, et ne constituent pas un conseil juridique. Seuls nos contrats font foi.