




Médicos Válido para: Alemanha
Envio de ficheiros cifrado para consultórios médicos
Resultados de exames, imagens, relatórios para doentes ou para entidades fora da infraestrutura telemática: enviados de forma cifrada, sem conta para o destinatário, com comprovativo do descarregamento.
- Desenvolvido e operado na Alemanha
- Cifrado de ponta a ponta
- Sigilo profissional no contrato
- Comprovativo de entrega assinado
O que exigem as suas regras profissionais e como o TEPHIA SECURE as cumpre
| Obrigação | Como é cumprida |
|---|---|
| § 9 MBO-Ä, § 203 StGB Segredo médico sobre tudo o que lhe tenha sido confiado ou de que tenha tomado conhecimento enquanto médico. É determinante o código deontológico da sua ordem dos médicos regional (Landesärztekammer). | O seu dever fundamental. As restantes linhas mostram o contributo do TEPHIA SECURE. |
| § 203 Abs. 4 Satz 2 Nr. 1 StGB Quem recorre a prestadores de serviços tem de garantir que estes ficam vinculados ao sigilo. | A obrigação nos termos do § 203 Abs. 4 StGB O dever de confidencialidade e a advertência sobre a responsabilidade penal constam da cláusula 5a do acordo de tratamento de dados. |
| § 10 Abs. 5 MBO-Ä, Art. 9 DSGVO Os registos eletrónicos exigem medidas de proteção especiais contra alteração, destruição e utilização ilícita. Os dados de saúde gozam de proteção especial. | Proteção contra acesso e alteração Cifrado no browser; o servidor não tem chave. Cada descarregamento fica registado numa cadeia que torna visíveis alterações posteriores. |
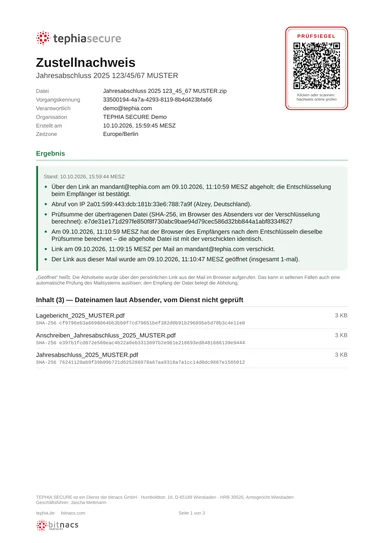
Como os seus comprovativos são protegidos
| Em todos os planosAssinatura com o nosso certificado | Extra · em breveSelo eletrónico qualificado | |
|---|---|---|
| Qualquer alteração ao PDF invalida a assinatura | incluído | incluído |
| Selo temporal de uma entidade independente | incluído | incluído |
| Cadeia de hashes com selo diário da cadeia | incluído | incluído |
| Soma de verificação (SHA-256) de cada ficheiro, confirmada pelo destinatário | incluído | incluído |
| Verificável online, sem conta | incluído | incluído |
| Indicação no Adobe Reader | «Validade desconhecida»1 | Válida |
| Presunção legal de autenticidade (art. 35.º, n.º 2, eIDAS) | não incluído | incluído |
| Útil para | Processo, clientes | Tribunais, autoridades, parte contrária |
1 Não é um erro: o nosso certificado não consta da lista de confiança da UE que o Reader conhece. Pode verificar a integridade online ou com a impressão digital do certificado.
- Assinatura: qualquer alteração fica visível
- Selo temporal de uma entidade independente
- Cadeia de hashes com selo diário da cadeia
- Soma de verificação de cada ficheiro, confirmada pelo destinatário
- Verificável online, sem conta
- O Adobe Reader mostra «Válida» em vez de «Validade desconhecida»
- Presunção legal de autenticidade (art. 35.º, n.º 2, eIDAS)
- Útil para tribunais, autoridades e parte contrária
O que mais o TEPHIA SECURE oferece
Não substitui o KIM
O KIM destina-se à troca dentro da infraestrutura telemática, como o eArztbrief. O TEPHIA serve para tudo o que fica fora dela.
Perguntas frequentes
O que exige o código deontológico relativamente a dados eletrónicos?
O § 10 Abs. 5 MBO-Ä exige, para registos eletrónicos, medidas especiais de segurança e proteção contra alteração, destruição e utilização ilícita. Aqui, a cifragem é feita no browser, o servidor não tem chave e cada descarregamento fica registado numa cadeia que torna visíveis alterações posteriores. É determinante o código deontológico da sua ordem dos médicos regional (Landesärztekammer); a numeração pode ser diferente.
Tenho de vincular o prestador de serviços ao sigilo?
Sim. Nos termos do § 203 Abs. 4 Satz 2 Nr. 1 StGB, comete um crime quem não tiver vinculado ao sigilo um prestador de serviços que colabore consigo. O dever de sigilo e a advertência sobre a responsabilidade penal constam da cláusula 5a do acordo de tratamento de dados.
O fornecedor vê os dados dos doentes?
Os conteúdos, não: são cifrados no browser e o servidor não tem chave. São legíveis os dados de que o comprovativo precisa: nomes de ficheiros, tamanhos, datas e horas, endereços IP e, se o serviço enviar a ligação, o endereço do destinatário. Um nome de ficheiro pode, por si só, já ser um segredo.
Não existe qualquer certificação de serviços deste tipo por uma ordem profissional, e a escolha criteriosa de um prestador de serviços continua a ser da sua responsabilidade, nos termos das suas regras profissionais.
As indicações sobre a situação jurídica nesta página são informações gerais, sem garantia de exaustividade ou atualidade, e não constituem aconselhamento jurídico. Só os nossos contratos são vinculativos.