




← Volver a la página de inicio
Médicos Aplicable a: Alemania
Transferencia cifrada de archivos para consultas médicas
Resultados, imágenes e informes para pacientes o para entidades ajenas a la infraestructura telemática: enviados cifrados, sin que el destinatario necesite cuenta y con constancia de cuándo se descargaron.
- Desarrollado y operado en Alemania
- Cifrado de extremo a extremo
- Confidencialidad contractual (§ 203 StGB)
- Justificantes de entrega firmados
Qué exigen sus normas profesionales y cómo las cumple TEPHIA SECURE
| Obligación | Cómo se cumple |
|---|---|
| § 9 MBO-Ä, § 203 StGB Secreto médico sobre todo lo que se le haya confiado o haya conocido como médico. Es determinante el código deontológico de su colegio regional de médicos (Landesärztekammer). | Su obligación básica. Las demás filas muestran lo que aporta TEPHIA SECURE. |
| § 203 Abs. 4 Satz 2 Nr. 1 StGB Quien recurre a proveedores de servicios debe asegurarse de que queden obligados a guardar secreto. | La obligación conforme al § 203 Abs. 4 StGB El deber de confidencialidad y la advertencia sobre la responsabilidad penal se recogen en la cláusula 5a del contrato de encargo del tratamiento. |
| § 10 Abs. 5 MBO-Ä, Art. 9 DSGVO Los registros electrónicos requieren medidas de protección especiales contra su alteración, destrucción y uso ilícito. Los datos de salud gozan de una protección especial. | Protección frente al acceso y la alteración Cifrado en el navegador; el servidor no dispone de ninguna clave. Cada descarga queda registrada en una cadena que hace visible cualquier modificación posterior. |
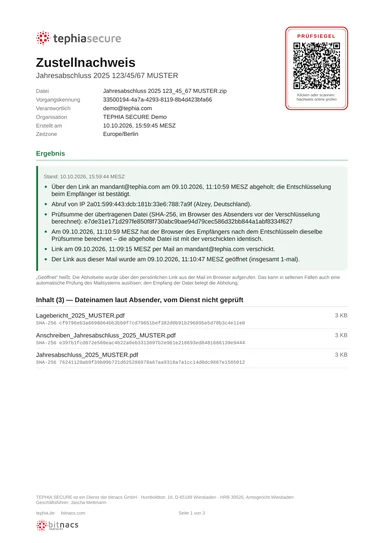
Cómo se protegen sus justificantes
| En todos los planesFirma con nuestro certificado | Complemento · próximamenteSello electrónico cualificado | |
|---|---|---|
| Cualquier modificación del PDF invalida la firma | incluido | incluido |
| Sello de tiempo de una autoridad independiente | incluido | incluido |
| Cadena de hashes con sello de cadena diario | incluido | incluido |
| Suma de comprobación (SHA-256) de cada archivo, confirmada por el destinatario | incluido | incluido |
| Verificable en línea, sin cuenta | incluido | incluido |
| Visualización en Adobe Reader | «Validez desconocida»1 | Válido |
| Presunción legal de autenticidad (art. 35, apdo. 2, eIDAS) | no incluido | incluido |
| Útil para | Su archivo, sus clientes | Tribunales, autoridades, la parte contraria |
1 No es un error: nuestro certificado no figura en la lista de confianza de la UE que reconoce Reader. Puede comprobar la integridad en línea o mediante la huella digital del certificado.
- Firma: cualquier cambio se detecta
- Sello de tiempo de una autoridad independiente
- Cadena de hashes con sello de cadena diario
- Suma de comprobación de cada archivo, confirmada por el destinatario
- Verificable en línea, sin cuenta
- Adobe Reader muestra «Válido» en lugar de «Validez desconocida»
- Presunción legal de autenticidad (art. 35, apdo. 2, eIDAS)
- Útil para tribunales, autoridades, la parte contraria
Qué más ofrece TEPHIA SECURE
No sustituye a KIM
KIM está pensado para el intercambio dentro de la infraestructura telemática, como el eArztbrief (el informe médico electrónico). TEPHIA cubre todo lo que queda fuera de ella.
Preguntas frecuentes
¿Qué exige el código deontológico para los datos electrónicos?
El § 10 Abs. 5 MBO-Ä exige para los registros electrónicos medidas especiales de seguridad y protección contra su alteración, destrucción y uso ilícito. Aquí se cifra en el navegador, el servidor no dispone de ninguna clave y cada descarga queda registrada en una cadena que hace visibles las modificaciones posteriores. Es determinante el código deontológico de su colegio regional de médicos (Landesärztekammer); la numeración puede variar.
¿Debo obligar al proveedor de servicios a guardar secreto?
Sí. Conforme al § 203 Abs. 4 Satz 2 Nr. 1 StGB, comete delito quien no haya obligado a guardar secreto a un proveedor de servicios que colabore. El deber de confidencialidad y la advertencia sobre la responsabilidad penal se recogen en la cláusula 5a del contrato de encargo del tratamiento.
¿Ve el proveedor los datos de los pacientes?
El contenido, no: se cifra en el navegador y el servidor no dispone de ninguna clave. Son legibles los datos que necesita el justificante de entrega: nombres de archivo, tamaños, fechas y horas, direcciones IP y, si el servicio envía el enlace, la dirección del destinatario. Un nombre de archivo puede ser ya de por sí un secreto.
Ningún colegio profesional certifica servicios de este tipo, y la selección cuidadosa de un proveedor de servicios sigue siendo responsabilidad suya conforme a sus normas profesionales.
La información sobre la situación jurídica que figura en esta página es de carácter general, sin garantía de que sea completa o esté actualizada, y no constituye asesoramiento jurídico. Solo son vinculantes nuestros contratos.